
Wanneer een fabriekssensor in een afgelegen vestiging offline gaat, ligt de oorzaak zelden bij de sensor zelf. Vaker is de storing terug te voeren op een edge-router die niet geschikt was voor de omgeving, de verbinding onder wisselende netwerkomstandigheden niet in stand kon houden, of niet beschikte over de mogelijkheden voor beheer op afstand die nodig zijn om het probleem op te lossen zonder een kostbaar bezoek ter plaatse.
Industriële IoT-toepassingen worden onder andere omstandigheden gebruikt dan IT-infrastructuur op kantoor. Extreme temperaturen, hevige trillingen, elektromagnetische interferentie, onregelmatige stroomvoorziening en de verwachting dat de systemen meer dan vijf jaar onafgebroken moeten functioneren, maken de keuze van een edge-router tot een van de meest cruciale beslissingen in de IIoT-architectuur.
In deze gids worden de criteria besproken voor het beoordelen van edge-routers in industriële omgevingen: hoe apparaten kunnen worden afgestemd op de fysieke omstandigheden, wat connectiviteit met meerdere netwerken in de praktijk inhoudt, waarom mogelijkheden voor beheer op afstand bepalend zijn voor de totale eigendomskosten, en hoe beveiligingseisen verschillen in OT-omgevingen.
Wat is een edge-router in het industriële IoT?
Een edge-router in het industriële IoT is een robuust netwerkapparaat dat zich bevindt op de grens tussen in het veld geïnstalleerde sensoren of apparatuur en de bredere netwerkinfrastructuur – het verwerkt, routeert en beveiligt gegevens dicht bij de plaats waar ze worden gegenereerd, in plaats van ruwe gegevens naar een centrale cloud te verzenden voor verwerking.
In tegenstelling tot standaard commerciële routers zijn industriële edge-routers ontworpen voor omgevingen waarin betrouwbaarheid niet mag worden opgeofferd ten gunste van de kosten: extreme temperaturen, fysieke schokken, stroomonderbrekingen en afgelegen locaties waar menselijke tussenkomst traag en duur is.
De edge-router vormt het verbindingspunt voor alle apparaten die erop zijn aangesloten, zoals PLC’s, sensoren, meters, camera’s en andere IIoT-eindpunten. Als de router uitvalt, vallen alle apparaten die erachter zijn aangesloten uit. Juist vanwege die afhankelijkheid is de keuze van de juiste hardware bij de implementatie van cruciaal belang.
Hoe stem je een edge-router af op een industriële omgeving?
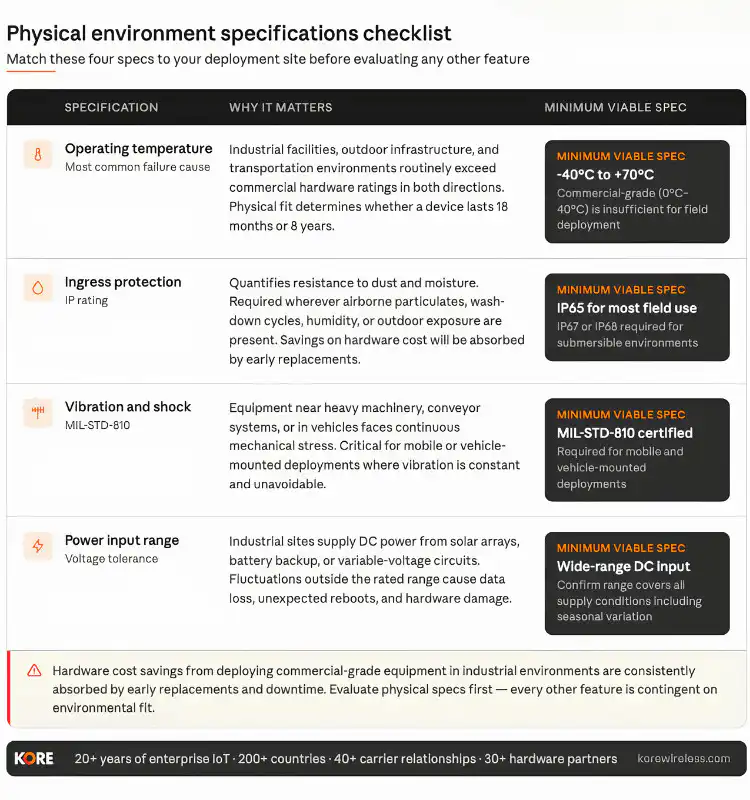
Vergelijk de technische specificaties van de router – bedrijfstemperatuur, beschermingsgraad, trillingsbestendigheid en ingangsspanningsbereik – met de daadwerkelijke omstandigheden op de installatielocatie voordat u andere functies beoordeelt.
Veel inkoopteams benaderen de keuze van industriële edge-routers op dezelfde manier als bij andere netwerkapparatuur voor bedrijven: door de doorvoersnelheid, het aantal poorten en de protocollen te vergelijken. In het industriële IoT is die aanpak echter verkeerd. De geschiktheid voor de fysieke omgeving bepaalt namelijk of een apparaat achttien maanden of acht jaar meegaat. Beoordeel daarom eerst de volgende specificaties:
Bedrijfstemperatuurbereik
Netwerkhardware van commerciële kwaliteit is doorgaans geschikt voor temperaturen van 0 °C tot 40 °C. In industriële faciliteiten, buiteninfrastructuur, transportomgevingen en olie- en gaslocaties worden deze grenzen regelmatig in beide richtingen overschreden. Apparaten die gecertificeerd zijn voor temperaturen van -40 °C tot +70 °C voldoen vaak aan de minimale vereisten voor inzet in het veld.
Ingress Protection (IP)-classificatie
De IP-classificatie geeft aan in hoeverre een apparaat bestand is tegen het binnendringen van stof en vocht. In omgevingen met zwevende deeltjes, spoelcycli, hoge luchtvochtigheid of blootstelling aan de buitenlucht geldt doorgaans minimaal een IP65-classificatie (stofdicht, beschermd tegen waterstralen). Voor omgevingen waarin apparatuur ondergedompeld kan worden, is IP67 of IP68 vereist. Gebruik nooit hardware van commerciële kwaliteit in omgevingen waar industriële IP-classificaties vereist zijn – de besparing op de hardwarekosten wordt tenietgedaan door vroegtijdige vervangingen en stilstand.
Trillings- en schokbestendigheid
Apparatuur die in de buurt van zware machines, transportbanden of in voertuigen wordt gemonteerd, wordt voortdurend blootgesteld aan mechanische belasting. Let op de MIL-STD-810-certificering of een gelijkwaardige certificering voor trillings- en schokbestendigheid, met name bij mobiele toepassingen of toepassingen in voertuigen.
Ingangsvermogenbereik
Veel industriële locaties worden van gelijkstroom voorzien via zonnepanelen, noodstroomvoorzieningen op basis van accu’s of industriële stroomcircuits met variabele spanning. Controleer of het ingangsspanningsbereik van de router overeenkomt met de voedingsomstandigheden op de locatie waar het apparaat wordt geïnstalleerd en of de router spanningsschommelingen aankan zonder dat dit leidt tot gegevensverlies, onverwachte herstarts of schade aan de hardware.
Welke connectiviteitsarchitectuur is er nodig voor het industriële IoT?
Voor industriële IoT-implementaties is een architectuur met connectiviteit via meerdere netwerken nodig, oftewel de mogelijkheid om via meerdere mobiele netwerken en technologieën te werken, met automatische failover, omdat strategieën waarbij slechts één netwerk wordt gebruikt, tot enkele storingspunten leiden in een geografisch verspreide infrastructuur.
Een nutsbedrijf dat gedistribueerde activa in een regio beheert, krijgt te maken met een sterke dekking van het LTE in stedelijke onderstations, een wisselend signaal in installaties op het platteland en vrijwel geen connectiviteit in ondergrondse of afgeschermde ruimtes. Een router die vastzit aan één provider of één radiotechnologie vormt in die context een risico.
Industriële edge-routers die geschikt zijn voor IoT-implementaties binnen ondernemingen moeten het volgende ondersteunen:
- Mobiele connectiviteit via meerdere netwerken — De mogelijkheid om verbinding te maken via netwerken van meerdere providers, en niet alleen te roamen op één voorkeursnetwerk. In de praktijk betekent dit dat er hardware moet worden gekozen die compatibel is met multi-SIM- of eSIM -functionaliteit, zodat het wisselen van provider plaatsvindt zonder dat er bezoeken ter plaatse of vervanging van hardware nodig zijn.
- Meerdere radiotechnologieën — Ondersteuning voor LTE Cat-M1, NB-IoT, LTE Cat-4 of Cat-12, en idealiter 5G Sub-6GHz, zodat de router zich kan aanpassen aan de beste beschikbare technologie op elke locatie in plaats van beperkt te worden door de radiomogelijkheden van de hardware.
- Automatische netwerk-failover — Naadloze failover tussen mobiele netwerken, en tussen mobiele en bekabelde back-upverbindingen (Ethernet of glasvezel), zonder menselijke tussenkomst. Bij implementaties in kritieke infrastructuur is een failover-tijd van slechts enkele seconden van cruciaal belang.
- Ondersteuning voor Private APN — Voor implementaties in gereguleerde sectoren of bij organisaties die met gevoelige operationele gegevens werken, creëert een privé- APN een geïsoleerd, versleuteld datapad van veldapparatuur naar bedrijfssystemen, waarbij het openbare internet volledig wordt omzeild.
De connectiviteitsinfrastructuur rondom de router is net zo belangrijk als de router zelf. Door samen te werken met een IoT-connectiviteitsprovider die beheer van meerdere netwerken aanbiedt, krijgen operationele teams de flexibiliteit om de dekking, de kosten en de veerkracht te optimaliseren naarmate de implementatie groeit.
Waarom is beheer op afstand bepalend voor de totale eigendomskosten van het industriële IoT?
In het industriële IoT worden de totale eigendomskosten van een edge-router niet zozeer bepaald door de prijs van de hardware, maar veeleer door de operationele kosten voor het beheer van dat apparaat gedurende de gehele levenscyclus, met name de kosten van servicebezoeken ter plaatse die met een degelijke beheerinfrastructuur hadden kunnen worden vermeden.
De ‘truck roll’ – het sturen van een technicus naar een afgelegen locatie om een apparaat ter plaatse te repareren – is een van de grootste en beheersbare kostenfactoren bij grootschalige industriële IoT-implementaties. Een enkele buitendienstbeurt
Een bezoek aan een afgelegen infrastructuurlocatie kan, als je de kosten voor personeel, reizen en stilstand meerekent, enkele honderden tot enkele duizenden dollars kosten. Bij een implementatie van duizenden apparaten lopen de kosten al snel op.
Edge-routers die in industriële omgevingen worden ingezet, moeten de volgende mogelijkheden voor beheer op afstand ondersteunen:
Out-of-Band-beheer
Bij out-of-band-beheer wordt gebruikgemaakt van een secundaire verbinding die uitsluitend bedoeld is voor het beheer van apparaten, los van de primaire dataverbinding. Wanneer de primaire verbinding uitvalt, stelt out-of-band-toegang technici in staat om de router op afstand te diagnosticeren en opnieuw te configureren, waardoor vaak problemen kunnen worden opgelost waarvoor anders een bezoek ter plaatse nodig zou zijn.
Updates via de ether (OTA)
Door firmware-updates op afstand te versturen en deze in gefaseerde uitrol toe te passen, kunnen operationele teams kwetsbaarheden verhelpen, bugs verhelpen en functionaliteit toevoegen zonder dat er technici ter plaatse hoeven te worden ingezet. Bij implementaties die honderden of duizenden apparaten omvatten, is deze mogelijkheid een operationele vereiste.
Gecentraliseerd inzicht in het wagenpark
Integratie met een platform voor het beheer van IoT-connectiviteit biedt operators
beheerteams één totaaloverzicht van de status van apparaten, de signaalkwaliteit, het dataverbruik en de beschikbaarheid binnen de gehele implementatie. De mogelijkheid om afwijkingen op te sporen voordat deze tot storingen leiden, en om connectiviteitsproblemen in verband te brengen met specifieke providers, locaties of partijen apparaten, verkort de gemiddelde tijd tot oplossing.
Welke beveiligingseisen gelden er voor industriële edge-routers?
Industriële edge-routers moeten voldoen aan beveiligingseisen die verder gaan dan de standaardbeveiligingsmaatregelen voor bedrijfs-IT, omdat ze functioneren op het snijvlak van operationele technologie (OT) en IT-netwerken – een grens die, wanneer deze wordt doorbroken, niet alleen gevolgen kan hebben voor gegevens, maar ook voor de fysieke infrastructuur.
Nu industriële IoT-connectiviteit OT-omgevingen – die van oudsher volledig geïsoleerd waren – verbindt met de IT-systemen van de onderneming, worden edge-routers cruciale beveiligingsgrenzen en potentiële aanvalsvlakken. De beveiligingsstatus van elk apparaat moet in overeenstemming zijn met de gevoeligheid van de gegevens die het verwerkt en met de gevolgen van een inbreuk.
Beveiligingsfuncties waarmee rekening moet worden gehouden bij de keuze van een industriële edge-router:
- Veilig opstarten — Verificatie op hardwareniveau dat alleen geauthenticeerde firmware…
worden bij het opstarten van het apparaat geladen. Dit voorkomt hardnekkige malware op firmwareniveau — een aanvalsvector die met name in kritieke infrastructuur aanleiding tot bezorgdheid geeft.
- VPN en privé APN — Versleutelt gegevens tijdens de overdracht tussen veldapparaten en
- Op rollen gebaseerde toegangscontrole (RBAC) — Beperkt de toegang tot de configuratie tot bevoegd personeel. Vereist voor naleving van industriële beveiligingskaders zoals IEC 62443.
- Automatische vernieuwing van certificaten en inloggegevens — Vermindert de operationele last die gepaard gaat met het op grote schaal onderhouden van geldige apparaatidentiteiten en beperkt de omvang van de schade als één inloggegeven gecompromitteerd raakt.
- Ondersteuning voor netwerksegmentatie — De mogelijkheid om het verkeer van OT-apparaten op routerniveau te scheiden van het IT-verkeer, zelfs wanneer beide via dezelfde fysieke verbinding lopen.
- cloud- of on-premises-systemen zonder het verkeer via de openbare internetinfrastructuur te leiden.
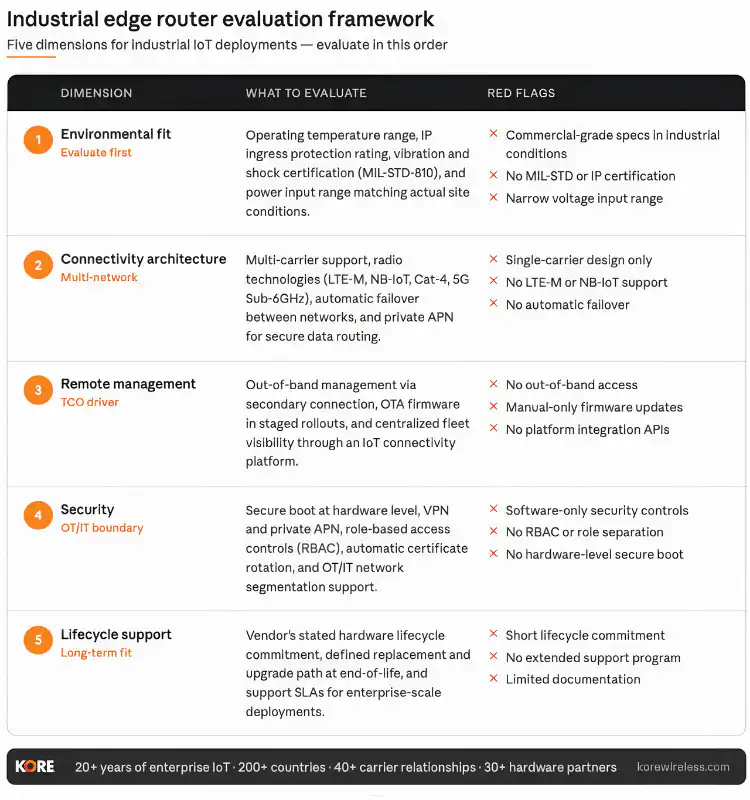
Beoordelingskader voor edge-routers: vijf dimensies
Gebruik dit raamwerk om het evaluatieproces te structureren aan de hand van de criteria die het belangrijkst zijn bij industriële IoT-implementaties. Het is ontworpen om inkoop- en engineeringteams te helpen de stap te zetten van het vergelijken van specificatiebladen naar beslissingen die zijn gebaseerd op operationele vereisten.
| Afmeting | Wat moet worden beoordeeld? | Waarschuwingssignalen |
| Aansluiting bij de werkomgeving | Bedrijfstemperatuurbereik, IP-klasse, certificering voor trillingen/schokken, vermogensbereik | Specificaties van commerciële kwaliteit onder industriële omstandigheden; geen MIL-STD- of IP-certificering |
| Connectiviteitsarchitectuur | Ondersteuning voor meerdere providers, radiotechnologieën, failover-mogelijkheden, ondersteuning voor private APN | Ontwerp met één carrier; geen ondersteuning voor LTE-M of NB-IoT ; geen failover-configuratie |
| Beheer op afstand | Out-of-band-beheer, OTA-firmware-updates, API’s voor platformintegratie |
Geen out-of-band-toegang; firmware-updates uitsluitend handmatig; geen platformintegratie |
| Beveiliging | Secure Boot, VPN/private APN, RBAC, certificaatbeheer, netwerksegmentatie | Uitsluitend softwarematige beveiligingsmaatregelen; geen RBAC; geen certificering voor Secure Boot |
| Ondersteuning gedurende de levenscyclus | Toezeggingen inzake de levenscyclus van hardware, vervangings- en upgradepad, SLA’s voor leveranciersondersteuning | Korte levenscyclus van het product; geen programma voor langdurige ondersteuning; beperkte documentatie |
Vragen die u moet stellen voordat u een industriële edge-router kiest
- Is het apparaat geschikt voor het volledige temperatuurbereik op de installatielocatie, inclusief seizoensgebonden extremen?
- Komt de IP-classificatie overeen met de omgevingsomstandigheden op de installatielocatie?
- Ondersteunt de router de multi-SIM- of ‘ eSIM ’-functionaliteit, zodat er gedurende de levensduur van het apparaat flexibiliteit is wat betreft de keuze van de provider?
- Kan het systeem automatisch overschakelen tussen mobiele providers en tussen mobiele en bekabelde back-upverbindingen?
- Ondersteunt het out-of-band-beheer via een secundaire verbinding?
- Kan de firmware op afstand worden bijgewerkt, in fasen, zonder dat daarvoor fysieke toegang nodig is?
- Kan het worden geïntegreerd met een gecentraliseerd platform voor het beheer van IoT-connectiviteit, zodat er inzicht is in het gehele wagenpark?
- Ondersteunt het de configuratie van een privé- APN e voor veilige, geïsoleerde gegevensoverdracht?
- Wordt Secure Boot op hardwareniveau geïmplementeerd?
- Wat is de door de leverancier opgegeven levensduur van de hardware, en hoe ziet het upgradepad eruit wanneer dit product het einde van zijn levensduur bereikt?
De industriële IoT-edge-infrastructuur vanaf het begin goed opzetten
De keuze van een edge-router is een beslissing die jarenlang, ook na de eerste implementatie, van invloed is op de betrouwbaarheid en de operationele kosten van een industriële IoT-implementatie. Hardware die in een gecontroleerde omgeving betrouwbaar presteert, kan binnen enkele maanden defect raken in een afgelegen onderstation. Een apparaat dat geschikt is voor een proefproject met vijftig eenheden, kan bij vijfhonderd eenheden voor knelpunten in het beheer zorgen. Een router die de eerste beveiligingsbeoordeling doorstaat, kan naarmate het dreigingslandschap verandert, tekortkomingen op het gebied van compliance veroorzaken.
Om de juiste beslissingen te nemen, is meer nodig dan alleen expertise op het gebied van hardware. Het vereist een gedetailleerd inzicht in de implementatieomgeving, het opzetten van een connectiviteitsarchitectuur die gericht is op flexibiliteit in plaats van op de laagste initiële kosten, het plannen van mogelijkheden voor beheer op afstand nog voordat het eerste apparaat wordt geleverd, en het beschouwen van beveiliging als een ontwerpvereiste, niet als een configuratietaak.
Voor organisaties die op grote schaal industriële IoT-connectiviteit implementeren, gelden deze vereisten in alle sectoren: slimme productie, nutsbedrijven, energie-infrastructuur en kritieke openbare systemen vereisen allemaal dezelfde fundamentele aanpak. Wat verschilt, is de prioriteit die aan elk criterium wordt toegekend, afhankelijk van de specifieke operationele context.
KORE ondersteunt al meer dan twee decennia industriële IoT-implementaties in al deze omgevingen en biedt de end-to-end-infrastructuur, het ecosysteem van apparaten en het beheerplatform die nodig zijn voor implementaties op bedrijfsniveau. Met meer dan 30 hardwarepartners, meer dan 40 samenwerkingsverbanden met netwerkaanbieders en connectiviteit in meer dan 200 landen is het doel bij elke implementatie hetzelfde: de complexiteit vereenvoudigen, zodat de technologie werkt wanneer dat nodig is.
Bent u van plan een industriële IoT-oplossing te implementeren? Neem contact op met een KORE-expert over connectiviteitsinfrastructuur, hardware, netwerken en platforms die speciaal zijn ontwikkeld om te voldoen aan de eisen van industriële omgevingen.
Gepubliceerd op 18 mei 2026.