
De ontwikkelingen op het gebied van inkoop binnen het enterprise-IoT gaan snel, en de terminologie verandert soms nog sneller. Tijdens één enkele presentatie van een leverancier kan een technische inkoper te maken krijgen met termen als SIM-profielen, APN configuraties, LPWAN vergelijkingen van radiotechnologieën en eSIM provisioningstandaarden – elke term heeft concrete gevolgen voor de architectuur, en leveranciers gebruiken vaak net iets andere bewoordingen om dezelfde concepten te beschrijven.
Deze woordenlijst is bedoeld voor technische inkopers die de mogelijkheden op het gebied van IoT-connectiviteit nauwkeurig moeten beoordelen: productmanagers, bedrijfsarchitecten, OT-ingenieurs en IT-inkopers die de basis al onder de knie hebben, maar op zoek zijn naar een betrouwbare bron voor de termen die aan bod komen in gesprekken met leveranciers, offerteaanvragen en implementatieplannen.
De termen zijn per categorie gegroepeerd, zodat u direct naar het gedeelte kunt gaan dat het meest relevant is voor uw huidige evaluatie, in plaats van het document van begin tot eind door te lezen.
Connectiviteitstechnologieën
Wat is LTE-M (LTE Cat-M1)?
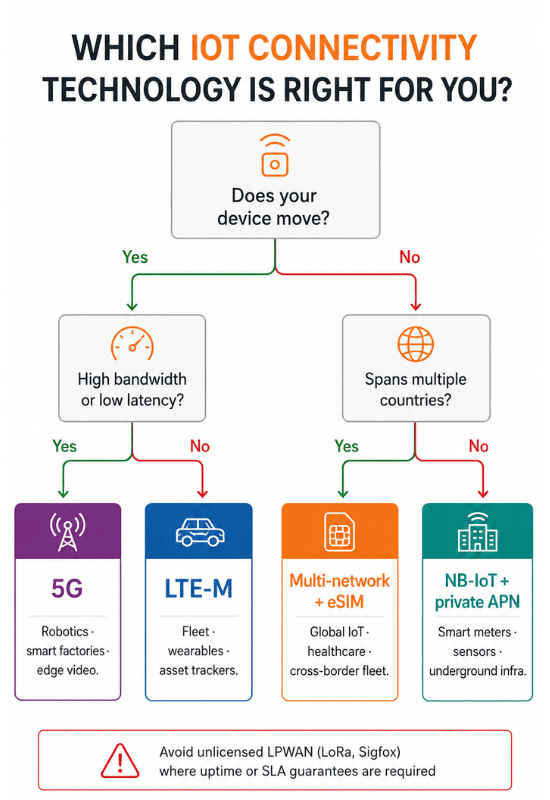
LTE-M is een standaard voor een Low-Power Wide-Area Network (LPWAN) die is gebaseerd op bestaande LTE -infrastructuur en speciaal is ontworpen voor IoT-apparaten die een matige gegevensdoorvoer, ondersteuning voor mobiliteit en een lange batterijduur nodig hebben.
LTE-M maakt gebruik van gelicentieerd spectrum, wat de betrouwbaarheid biedt van door netwerkaanbieders beheerde netwerken – in tegenstelling tot niet-gelicentieerde alternatieven zoals LoRa of Zigbee. Het ondersteunt spraak en maakt apparaatmobiliteit mogelijk, waardoor het zeer geschikt is voor toepassingen zoals telematica voor wagenparken, draagbare gezondheidsmonitors en asset-trackers die zich tussen verschillende dekkingszones verplaatsen. De typische datasnelheden variëren van 375 Kbps tot 1 Mbps.
Toepassingsgebieden: Wagenparkbeheer, verbonden gezondheidsapparaten, het volgen van mobiele activa.
Wat is ‘ NB-IoT ’ (Narrowband IoT)?
NB-IoT is een LPWAN -standaard die is geoptimaliseerd voor stationaire apparaten met een laag stroomverbruik die af en toe kleine hoeveelheden gegevens verzenden – waarbij de levensduur van de batterij en de dekking diep binnenshuis of ondergronds voorrang krijgen boven doorvoersnelheid of mobiliteit. NB-IoT werkt in gelicentieerd spectrum binnen bestaande LTE -banden. Dankzij de signaalpenetratie-eigenschappen is de standaard effectief in uitdagende omgevingen: meters in kelders, sensoren in ondergrondse infrastructuur en dichtbebouwde stedelijke omgevingen waar de signaalsterkte beperkt is. De standaard ondersteunt geen mobiliteit of spraak. De levensduur van de batterij kan bij goed ontworpen apparaten meer dan tien jaar bedragen.
Toepassingsgebieden: Slimme meters, monitoring van nutsbedrijven, vaste industriële sensoren, infrastructuur voor slimme steden.
Wat is ' 5G ' voor het IoT?
In de context van Enterprise IoT verwijst ‘ 5G ’ naar het gebruik van ‘ 5G ’-netwerken – met name Sub-6GHz-banden en, in specifieke toepassingen, mmWave – ter ondersteuning van apparaatimplementaties met hoge doorvoercapaciteit en lage latentie die verder gaan dan wat ‘ LTE ’ kan bieden.
5G is geen standaardvervanger voor LTE-M of NB-IoT. Voor toepassingen met een laag vermogen en een lage gegevenssnelheid blijven LTE-M en NB-IoT geschikter en voordeliger. 5G is relevant voor IoT-toepassingen die realtime reactievermogen vereisen (robotbesturing, autonome systemen), datastromen met hoge bandbreedte (industriële vision-systemen, connected vehicles) of omgevingen met een hoge dichtheid aan apparaten waar spectrumefficiëntie van belang is. Elke technologie dient een ander doel, en de keuze voor de juiste technologie hangt af van de operationele vereisten van de implementatie.
Toepassingsgebieden: Slimme productie, autonome voertuigen, industriële automatisering, implementaties met hoge dichtheid.
Wat is een ' LPWAN'?
Een Low Power Wide Area Network (LPWAN) is een categorie draadloze netwerktechnologie die is geoptimaliseerd voor communicatie over grote afstanden en met lage bandbreedte tussen IoT-apparaten die gedurende langere tijd op batterijvoeding werken.
LTE-M en NB-IoT zijn de belangrijkste opties voor LPWAN via gelicentieerd spectrum voor zakelijke implementaties. Alternatieven via niet-gelicentieerd spectrum – LoRaWAN, Sigfox – bieden lagere kosten per apparaat, maar gaan ten koste van de betrouwbaarheid, beveiliging en SLA-garanties van door providers beheerde netwerken. Voor zakelijke IoT-implementaties waarbij uptime en gegevensintegriteit van cruciaal belang zijn, hebben opties via gelicentieerd LPWAN vaak de voorkeur.
SIM-kaart en apparaat-ID
Wat is een ' eSIM ' in het IoT?
Een ‘ eSIM ’ (embedded SIM) is een programmeerbare SIM-chip die tijdens de productie rechtstreeks in een apparaat wordt gesoldeerd en waarvan het providerprofiel op afstand via een draadloze verbinding kan worden bijgewerkt, zonder dat de SIM-kaart fysiek hoeft te worden verwisseld.
Bij IoT-implementaties neemt ‘ eSIM ’ een van de grootste operationele kostenposten op grote schaal weg: de noodzaak om SIM-kaarten in duizenden apparaten fysiek te beheren. Met ‘ eSIM ’ kunnen providerprofielen op afstand worden ingesteld, gewijzigd of bijgewerkt. Dit verlaagt de implementatiekosten, biedt providers flexibiliteit gedurende de levenscyclus van het apparaat en ondersteunt wereldwijde implementaties waarbij één hardware- SKU -oplossing in omgevingen met meerdere providers moet kunnen functioneren.
Geschikt voor: Elke implementatie waarbij flexibiliteit van providers, wereldwijde schaalbaarheid of SIM-beheer op afstand prioriteit heeft.
Wat is een iSIM?
Een iSIM (geïntegreerde SIM) gaat nog een stap verder dan het ‘ eSIM ’-concept door de SIM-functionaliteit rechtstreeks in de hoofdprocessor of het systeem-op-chip van het apparaat in te bouwen, in plaats van als een afzonderlijk onderdeel.
iSIM zorgt voor kleinere apparaten, een lager stroomverbruik en minder componenten in vergelijking met eSIM. Dit is met name van belang voor IoT-apparaten met beperkte ruimte — sensoren met een kleine vormfactor, wearables en geminiaturiseerde industriële apparatuur — waarbij de beschikbare ruimte en het stroomverbruik beperkende factoren zijn. Het functionele gedrag vanuit het oogpunt van connectiviteitsbeheer is vergelijkbaar met eSIM.
Wat is een SIM-profiel?
Een SIM-profiel is de verzameling van providerspecifieke inloggegevens en parameters voor netwerktoegang die op een SIM-kaart of een ' eSIM ' zijn opgeslagen en waarmee een apparaat zich bij het netwerk van een bepaalde provider kan authenticeren en toegang tot dat netwerk kan krijgen.
Bij implementaties met ondersteuning voor ' eSIM' kunnen SIM-profielen op afstand worden gedownload, geactiveerd, gedeactiveerd en verwijderd. Dit maakt het mogelijk om draadloos van provider te wisselen: het apparaat zelf verandert niet, maar het actieve netwerkprofiel wel. Inzicht in het beheer van SIM-profielen is essentieel bij het evalueren van ' eSIM '-platforms, aangezien de architectuur voor het toewijzen van profielen sterk varieert tussen leveranciers en standaarden.
Wat is ' SGP.32'?
SGP.32 is de ‘ GSMA ’-standaard voor het beheer van ‘ eSIM ’ in IoT-apparaten, waarin wordt vastgelegd hoe SIM-profielen op afstand worden geconfigureerd en beheerd op ingebouwde SIM-kaarten in machine-to-machine- en IoT-toepassingen.
SGP.32 (en de voorganger daarvan, SGP.02) regelt de architectuur en het protocol voor IoT- eSIM -SIM-provisioning op afstand. Bij het beoordelen van eSIM -oplossingen zorgt het controleren van de naleving van SGP.32 voor interoperabiliteit met het bredere eSIM -ecosysteem en voorkomt het dat men vast komt te zitten aan de eigen provisioning-infrastructuur van één enkele leverancier.
Bij het plannen van implementaties op de lange termijn is het van cruciaal belang om te weten welke standaard een aanbieder ondersteunt en hoe ver de implementatie daarvan gevorderd is.
Wat is een Multi-IMSI -simkaart?
Een multi-IMSI -SIM slaat meerdere International Mobile Subscriber Identities op één SIM-kaart op, waardoor een apparaat verschillende netwerkidentiteiten kan tonen, afhankelijk van het netwerk van welke provider het verbinding maakt – zonder dat er een ‘ eSIM ’ of profielupdates via de lucht nodig zijn.
Multi-IMSI -SIM-kaarten worden vaak gebruikt als praktisch alternatief voor eSIM in verouderde hardware die geen ondersteuning biedt voor embedded SIM-architectuur. Ze bieden enige flexibiliteit wat betreft providers betreft, maar zijn over het algemeen minder flexibel dan eSIM voor het beheer van de connectiviteit binnen een groot apparaatpark op de lange termijn.
Netwerkarchitectuur
Wat is een Access Point Name ( APN )?
Een „ APN ” is de gatewayconfiguratie die een mobiel apparaat aangeeft welk netwerkpad het moet gebruiken bij het verbinden met externe datadiensten – hiermee wordt bepaald hoe het verkeer wordt gerouteerd, welke IP-adressering wordt toegepast en welke beveiligingsbeleidsregels van toepassing zijn op de verbinding.
In het IoT voor bedrijven is de configuratie van ‘ APN ’ een belangrijke architecturale keuze, en geen louter technisch detail. Een ‘private’ APN leidt het verkeer van apparaten via een geïsoleerd netwerkpad dat het openbare internet omzeilt, wat zowel beveiliging als controle over de gegevensroutering biedt. Een ‘shared’ APN leidt het verkeer via de openbare infrastructuur van een provider – dit is goedkoper, maar biedt niet de isolatie die gereguleerde sectoren of gevoelige OT-toepassingen vereisen.
Wat is een 'Private APN'?
Een private APN is een specifieke configuratie voor een toegangspuntnaam waarmee het verkeer van IoT-apparaten via een geïsoleerd, door de onderneming beheerd netwerkpad wordt gerouteerd – gescheiden van de openbare internetinfrastructuur en van andere klanten op hetzelfde netwerk van de provider.
Privé-APN’s zijn gangbare praktijk bij implementaties waarbij gevoelige gegevens worden verwerkt: medische apparaten die patiëntgegevens verzenden, financiële terminals, industriële besturingssystemen en de infrastructuur van nutsbedrijven. Ze ondersteunen integratie met lokale of privé-cloudomgevingen via VPN of speciale verbindingen, en zijn doorgaans vereist om te voldoen aan nalevingsverplichtingen in gereguleerde sectoren.
Wat is IoT- Roaming?
IoT-roaming is de mogelijkheid voor een apparaat met een mobiele verbinding om verbinding te maken met een ander netwerk dan dat van zijn eigen provider wanneer het eigen netwerk niet beschikbaar is of buiten bereik ligt.
Standaardroaming – waarbij een simkaart verbinding maakt met een bezocht netwerk op basis van de roamingovereenkomsten van de thuisprovider – volstaat voor consumentenapparaten, maar is vaak ontoereikend voor grootschalige IoT-toepassingen binnen bedrijven. De afspraken over „ Roaming “ verschillen per regio, datasnelheden op roamingnetwerken kunnen worden beperkt of lagere prioriteit krijgen, en permanente roamingbeperkingen die door sommige providers worden opgelegd, kunnen gevolgen hebben voor apparaten die nooit verbinding maken met hun thuisnetwerk. Een architectuur voor connectiviteit via meerdere netwerken – waarbij een apparaat toegang heeft tot meerdere providerrelaties, en niet alleen tot roamingrechten – pakt deze beperkingen effectiever aan voor bedrijfsimplementaties.
Wat is multi-netwerkconnectiviteit?
Multi-netwerkconnectiviteit is een architectuur waarbij een IoT-apparaat of -opstelling daadwerkelijk toegang heeft tot meerdere netwerken van verschillende providers – en niet alleen roamingrechten bij één provider – waardoor automatische failover, optimalisatie van de dekking en het wisselen van provider mogelijk zijn zonder dat er hardware hoeft te worden vervangen.
Dit is een belangrijk verschil met standaard roaming. Bij multi-netwerkconnectiviteit maakt het apparaat, mocht er bij één provider een storing of een gat in de dekking optreden, zonder onderbreking verbinding met een alternatief netwerk. Voor bedrijfsimplementaties in geografisch verspreide of afgelegen omgevingen maakt een multi-netwerkarchitectuur het verschil tussen een aanvaardbare SLA en een werkelijk veerkrachtige implementatie.
Voor grootschalige of wereldwijd verspreide implementaties biedt deze architectuur de consistentie en veerkracht die nodig zijn om zonder onderbrekingen te kunnen functioneren.
Apparaat en Connectivity Management
Wat is een CMP (Connectivity Management -platform)?
Een ' Connectivity Management '-platform is een softwaresysteem dat gecentraliseerd inzicht en controle biedt over via mobiele netwerken verbonden IoT-apparaten – waaronder SIM-beheer, gebruiksmonitoring, netwerkdiagnostiek en facturatiebeheer – voor het gehele apparaatpark.
Bij het selecteren van een IoT-connectiviteitsprovider is het beoordelen van de mogelijkheden van een CMP net zo belangrijk als het beoordelen van de netwerkdekking. Een CMP die realtime inzicht biedt in de signaalkwaliteit, afwijkingen in het gebruik en de connectiviteitsstatus, kan de gemiddelde tijd tot oplossing aanzienlijk verkorten. Bovendien biedt het operationele teams het inzicht dat nodig is om grote vloten te beheren zonder dat de ondersteuningskosten toenemen.Wat is een „ Zero-Touch Provisioning “?
Zero-touch provisioning is een methode voor het activeren van apparaten waarbij een apparaat verbinding maakt met het beoogde netwerk en bij de eerste keer inschakelen automatisch zijn configuratie ontvangt, zonder dat een technicus ter plaatse handmatige stappen hoeft uit te voeren.
Op grote schaal is het verschil tussen handmatige provisioning en zero-touch provisioning geen kwestie van gemak – het is een variabele in de operationele kosten die zich opstapelt voor elk apparaat in een implementatie. Zero-touch provisioning vereist afstemming tussen de fabrikant van het apparaat, het connectiviteitsplatform en de implementatie-infrastructuur, en moet als een functionaliteit worden beoordeeld tijdens de proeffase, in plaats van pas nadat de hardware is geleverd.
Wat is IoT- Device Lifecycle beheer?
Onder 'beheer van de levenscyclus van IoT-apparaten' worden de volledige operationele processen verstaan voor het beheer van verbonden apparaten, vanaf de eerste inrichting tot en met de actieve inzet, het onderhoud en de uiteindelijke buitengebruikstelling – inclusief wijzigingen in de connectiviteit, firmware-updates en vervanging van hardware.
Bij bedrijfsimplementaties met meerjarige levenscycli van hardware is levenscyclusbeheer de plek waar operationele kosten zich opstapelen of juist onder controle worden gehouden. Belangrijke functies om te beoordelen: het op afstand buiten gebruik stellen van apparaten en het opschorten van SIM-kaarten om te voorkomen dat er kosten in rekening worden gebracht voor inactieve apparaten, OTA-firmwarebeheer en hardwarevernieuwingsprogramma’s vanuit het ecosysteem van hardwarepartners van de connectiviteitsprovider.
Beveiliging
Wat is een ‘ VPN ’ in de context van IoT-connectiviteit?
Bij IoT-connectiviteit zorgt een VPN (Virtual Private Network) voor een versleutelde tunnel tussen apparaten in het veld en de netwerkinfrastructuur van de onderneming, waardoor wordt gewaarborgd dat gegevens die via mobiele netwerken worden verzonden, beschermd zijn tegen onderschepping en niet toegankelijk zijn voor onbevoegden op de gedeelde infrastructuur van de provider.
VPN De configuratie binnen het IoT verschilt van het gebruik in consumenten- of bedrijfs VPN , omdat het efficiënt moet werken op apparaten met beperkte capaciteit en permanente verbindingen moet behouden onder wisselende mobiele netwerkomstandigheden. Voor implementaties waarbij de gevoeligheid van gegevens of naleving van regelgeving versleuteling tijdens de overdracht vereist, is VPN — vaak in combinatie met een privé- APN — de standaardaanpak.
Wat is het beveiligen van IoT-systemen?
Met ‘beveiligingsversterking van het IoT’ wordt het geheel van technische maatregelen bedoeld die worden toegepast op verbonden apparaten en hun netwerkinfrastructuur om het aanvalsoppervlak te verkleinen en de gevolgen van een inbreuk te beperken – waaronder veilig opstarten, op certificaten gebaseerde authenticatie, netwerksegmentatie en op rollen gebaseerde toegangscontrole.
Het versterken van de beveiliging voor het IoT verschilt van IT-beveiliging doordat apparaten vaak een lange levensduur hebben, fysiek blootgesteld zijn en moeilijk te updaten zijn zodra ze zijn geïmplementeerd. De beveiligingsarchitectuur die bij de implementatie wordt opgezet, zowel in de hardware als in de connectiviteitsinfrastructuur, bepaalt grotendeels het beveiligingsniveau van de implementatie gedurende de gehele levensduur ervan.
De terminologie in de praktijk brengen
Een woordenlijst is alleen nuttig als deze leidt tot betere gesprekken met leveranciers en beter onderbouwde inkoopbeslissingen. De bovenstaande termen komen steeds weer terug bij elke serieuze evaluatie van IoT-connectiviteit – in reacties op offerteaanvragen, bij architectuurbeoordelingen en in de vragen die aan het licht brengen of de capaciteiten van een leverancier overeenkomen met wat er in de marketing wordt beloofd.
De vragen die bekwame aanbieders van IoT-connectiviteit onderscheiden van de rest zijn zeer specifiek: niet „ondersteunt u eSIM?”, maar „welke provisioningstandaard ondersteunt u, en hoe verloopt het wisselen van profiel bij 10.000 apparaten?” Niet „biedt u wereldwijde dekking?”, maar „is die dekking gebaseerd op eigen relaties met netwerkaanbieders of op standaard roamingovereenkomsten, en hoe presteert deze in de regio’s waar we onze systemen implementeren?”
Als je de terminologie begrijpt, heb je de middelen in handen om die vragen te stellen en de antwoorden met vertrouwen te beoordelen.
KORE ondersteunt al meer dan twintig jaar IoT-implementaties bij bedrijven in sectoren als de connected health, wagenparkbeheer, de industrie en de nutsbedrijven. Met meer dan 21 miljoen actieve simkaarten, samenwerkingsverbanden met meer dan 40 netwerkaanbieders en dekking in meer dan 200 landen helpen wij organisaties om hun connectiviteit met vertrouwen te implementeren, te beheren en op te schalen, zonder dat ze gebonden zijn aan één enkel netwerk, één regio of één technologisch traject.
Gepubliceerd op 19 mei 2026.