
Die Beschaffungsgespräche im Bereich des Unternehmens-IoT schreiten schnell voran, und die Fachterminologie entwickelt sich oft noch schneller. In einer einzigen Anbieterpräsentation könnte ein technischer Einkäufer auf Begriffe wie SIM-Profile, APN Konfigurationen, LPWAN Funkvergleiche und eSIM Bereitstellungsstandards stoßen – jeder dieser Begriffe hat konkrete Auswirkungen auf die Architektur, und Anbieter verwenden oft leicht unterschiedliche Formulierungen, um dieselben Konzepte zu beschreiben.
Dieses Glossar richtet sich an technische Einkäufer, die IoT-Konnektivitätsoptionen genau bewerten müssen: Produktmanager, Unternehmensarchitekten, OT-Ingenieure und IT-Einkaufsleiter, die die Grundlagen bereits beherrschen, aber eine zuverlässige Nachschlagequelle für die Begriffe benötigen, die in Gesprächen mit Anbietern, Ausschreibungen und bei der Einsatzplanung vorkommen.
Die Begriffe sind nach Kategorien geordnet, sodass Sie direkt zu dem Abschnitt springen können, der für Ihre aktuelle Bewertung am relevantesten ist, anstatt das Dokument von vorne bis hinten durchzulesen.
Konnektivitätstechnologien
Was ist „ LTE-M“ (LTE Cat-M1)?
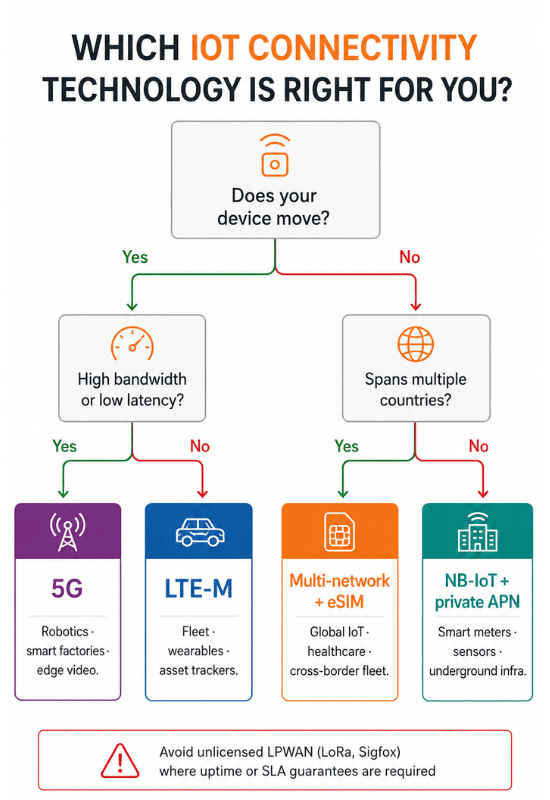
LTE-M ist ein Standard für Low-Power-Wide-Area-Netzwerke (LPWAN), der auf der bestehenden Infrastruktur von „ LTE “ aufbaut und speziell für IoT-Geräte entwickelt wurde, die einen moderaten Datendurchsatz, Mobilitätsunterstützung und eine lange Batterielaufzeit benötigen.
LTE-M arbeitet in lizenzierten Frequenzbereichen, was die Zuverlässigkeit von Netzwerken gewährleistet, die von Netzbetreibern verwaltet werden – im Gegensatz zu nicht lizenzierten Alternativen wie „ LoRa “ oder Zigbee. Es unterstützt Sprachübertragung und ermöglicht die Mobilität von Geräten, wodurch es sich gut für Anwendungen wie Flottentelematik, tragbare Gesundheitsmonitore und Asset-Tracker eignet, die sich zwischen verschiedenen Versorgungsbereichen bewegen. Die typischen Datenraten liegen zwischen 375 Kbit/s und 1 Mbit/s.
Relevant für: Flottenmanagement, vernetzte Gesundheitsgeräte, mobile Bestandsverfolgung.
Was ist „ NB-IoT “ (Narrowband IoT)?
NB-IoT ist ein „ LPWAN “-Standard, der für stationäre Geräte mit geringem Stromverbrauch optimiert ist, die selten kleine Datenmengen übertragen – wobei die Akkulaufzeit und die Abdeckung in tiefen Innenräumen oder unterirdischen Bereichen Vorrang vor Durchsatz oder Mobilität haben. „ NB-IoT “ nutzt lizenzierte Frequenzbereiche innerhalb bestehender „ LTE “-Bänder. Dank seiner guten Signaldurchdringungseigenschaften eignet es sich besonders für anspruchsvolle Umgebungen: Verbrauchszähler in Kellern, Sensoren in unterirdischer Infrastruktur sowie dichte städtische Installationen, in denen die Signalstärke begrenzt ist. Mobilität und Sprachübertragung werden nicht unterstützt. Bei entsprechend konzipierten Geräten kann die Akkulaufzeit mehr als zehn Jahre betragen.
Relevant für: Intelligente Messtechnik, Überwachung von Versorgungsunternehmen, stationäre Industriesensoren, Smart-City-Infrastruktur.
Was ist „ 5G “ für das Internet der Dinge (IoT)?
Im Zusammenhang mit dem Enterprise-IoT bezeichnet „ 5G “ die Nutzung von „ 5G “-Netzwerken – insbesondere im Sub-6-GHz-Bereich und in bestimmten Anwendungsfällen im Millimeterwellenbereich –, um Geräte mit hohem Durchsatz und geringer Latenz zu unterstützen, die die Leistungsgrenzen von „ LTE “ überschreiten.
5G ist kein Standardersatz für LTE-M oder NB-IoT. Für Anwendungen mit geringem Stromverbrauch und niedriger Datenrate sind LTE-M und NB-IoT nach wie vor besser geeignet und wirtschaftlicher. 5G kommt für IoT-Anwendungsfälle zum Tragen, die Echtzeit-Reaktionsfähigkeit (Robotersteuerung, autonome Systeme), Datenströme mit hoher Bandbreite (industrielle Bildverarbeitungssysteme, vernetzte Fahrzeuge) oder Umgebungen mit hoher Gerätedichte erfordern, in denen es auf Frequenzeffizienz ankommt. Jede Technologie dient einem anderen Zweck, und die Wahl der richtigen Technologie hängt von den betrieblichen Anforderungen des jeweiligen Einsatzes ab.
Relevant für: Intelligente Fertigung, autonome Fahrzeuge, industrielle Automatisierung, Einsatzszenarien mit hoher Dichte.
Was ist ein „ LPWAN “?
Ein Low Power Wide Area Network (LPWAN) ist eine Klasse von drahtlosen Netzwerktechnologien, die für die Kommunikation über große Entfernungen und mit geringer Bandbreite zwischen IoT-Geräten optimiert sind, die über längere Zeiträume batteriebetrieben arbeiten.
LTE-M und „ NB-IoT “ sind die führenden Optionen für „ LPWAN “ im lizenzierten Frequenzbereich für Unternehmensanwendungen. Nicht lizenzierte Alternativen – „ LoRaWAN “ und „Sigfox“ – bieten zwar geringere Kosten pro Gerät, gehen jedoch zu Lasten der Zuverlässigkeit, Sicherheit und SLA-Garantien, die von Netzbetreibern verwaltete Netzwerke bieten. Für IoT-Anwendungen in Unternehmen, bei denen Verfügbarkeit und Datenintegrität entscheidend sind, sind lizenzierte „ LPWAN “-Optionen oft die bevorzugte Wahl.
SIM-Karte und Geräteidentität
Was ist ein „ eSIM “ im Bereich IoT?
Eine „ eSIM “ (embedded SIM) ist ein programmierbarer SIM-Chip, der bereits bei der Herstellung direkt in ein Gerät eingelötet wird und dessen Betreiberprofil per Funk aus der Ferne aktualisiert werden kann, ohne dass die SIM-Karte physisch ausgetauscht werden muss.
Bei IoT-Implementierungen beseitigt „ eSIM “ eine der betrieblich kostspieligsten Herausforderungen bei großem Maßstab: die Notwendigkeit, SIM-Karten in Tausenden von Geräten manuell zu verwalten. Mit „ eSIM “ lassen sich Netzbetreiberprofile aus der Ferne bereitstellen, wechseln oder aktualisieren – dies senkt die Implementierungskosten, ermöglicht den Netzbetreibern Flexibilität über den gesamten Lebenszyklus der Geräte hinweg und unterstützt globale Implementierungen, bei denen ein einziges Hardware- SKU in Umgebungen verschiedener Netzbetreiber funktionieren muss.
Geeignet für: Jede Bereitstellung, bei der Flexibilität bei der Netzbetreiberauswahl, globale Reichweite oder die Fernverwaltung von SIM-Karten im Vordergrund stehen.
Was ist eine iSIM?
Eine iSIM (integrierte SIM-Karte) führt das Konzept „ eSIM “ noch einen Schritt weiter, indem die SIM-Funktionalität direkt in den Hauptprozessor oder den System-on-Chip des Geräts eingebettet wird und nicht als separate Komponente vorliegt.
Im Vergleich zu „ eSIM “ reduziert iSIM die Gerätegröße, den Stromverbrauch und die Anzahl der Bauteile. Dies ist insbesondere für IoT-Geräte mit begrenzten Ressourcen relevant – Sensoren mit kleinem Formfaktor, Wearables und miniaturisierte Industriegeräte –, bei denen der verfügbare Platz und das Strombudget einschränkende Faktoren darstellen. Aus Sicht des Konnektivitätsmanagements ähnelt das Funktionsverhalten dem von „ eSIM “.
Was ist ein SIM-Profil?
Ein SIM-Profil ist eine Sammlung von netzbetreiberspezifischen Anmeldedaten und Netzwerkzugangsparametern, die auf einer SIM-Karte oder einem „ eSIM “ gespeichert sind und es einem Gerät ermöglichen, sich beim Netzwerk eines bestimmten Netzbetreibers zu authentifizieren und darauf zuzugreifen.
In „ eSIM “-fähigen Bereitstellungen können SIM-Profile aus der Ferne heruntergeladen, aktiviert, deaktiviert und gelöscht werden. Dies ermöglicht den drahtlosen Netzbetreiberwechsel – das Gerät selbst ändert sich nicht, sondern nur sein aktives Netzwerkprofil. Das Verständnis der SIM-Profilverwaltung ist bei der Bewertung von „ eSIM “-Plattformen von entscheidender Bedeutung, da sich die Architektur für die Profilbereitstellung je nach Anbieter und Standard erheblich unterscheidet.
Was ist „ SGP.32 “?
SGP.32 ist der „ GSMA “-Standard für die Verwaltung von „ eSIM “ in IoT-Geräten, der festlegt, wie SIM-Profile auf eingebetteten SIM-Karten in Machine-to-Machine- und IoT-Anwendungen aus der Ferne bereitgestellt und verwaltet werden.
SGP.32 (und dessen Vorgänger SGP.02) regelt die Architektur und das Protokoll für die IoT- eSIM -Fernprovisionierung von SIM-Karten. Bei der Bewertung voneSIM -Lösungen gewährleistet die Überprüfung der Konformität mit SGP.32 die Interoperabilität mit dem breiteren eSIM -Ökosystem und verhindert eine Bindung an die proprietäre Provisioning-Infrastruktur eines einzelnen Anbieters.
Bei der Planung langfristiger Implementierungen ist es von entscheidender Bedeutung zu wissen, welchen Standard ein Anbieter unterstützt und wie ausgereift dessen Umsetzung ist.
Was ist eine Multi-IMSI -SIM-Karte?
Eine Multi-IMSI -SIM-Karte speichert mehrere internationale Mobilfunk-Teilnehmerkennungen (IMSI) auf einer einzigen SIM-Karte, sodass ein Gerät je nach dem Netzbetreiber, auf dessen Netz es zugreift, unterschiedliche Netzidentitäten angeben kann – ohne dass eine „ eSIM “ oder eine drahtlose Profilaktualisierung erforderlich ist.
Multi-IMSI -SIM-Karten werden häufig als praktische Alternative zu „ eSIM “ in älterer Hardware eingesetzt, die die Embedded-SIM-Architektur nicht unterstützt. Sie bieten eine gewisse Flexibilität bei der Auswahl der Netzbetreiber, sind jedoch im Allgemeinen weniger flexibel als „ eSIM “, wenn es darum geht, die Konnektivität einer großen Geräteflotte über einen längeren Zeitraum hinweg zu verwalten.
Netzwerkarchitektur
Was ist ein „ APN “ (Access Point Name)?
Eine „ APN “ ist die Gateway-Konfiguration, die einem Mobilfunkgerät mitteilt, welchen Netzwerkpfad es bei der Verbindung zu externen Datendiensten nutzen soll – dabei wird festgelegt, wie der Datenverkehr weitergeleitet wird, welche IP-Adressierung verwendet wird und welche Sicherheitsrichtlinien für die Verbindung gelten.
Im Unternehmens-IoT ist die Konfiguration von „ APN “ eine wichtige architektonische Entscheidung und kein bloßes Einstellungsdetail. Ein privates „ APN “ leitet den Datenverkehr der Geräte über einen isolierten Netzwerkpfad, der das öffentliche Internet umgeht, und bietet so sowohl Sicherheit als auch Kontrolle über die Datenweiterleitung. Ein gemeinsames „ APN “ leitet den Datenverkehr über die öffentliche Infrastruktur eines Netzbetreibers – dies ist kostengünstiger, bietet jedoch nicht die Isolation, die regulierte Branchen oder sensible OT-Anwendungen erfordern.
Was ist ein „Private APN “?
Ein privater „ APN “ ist eine spezielle Konfiguration für einen Zugangspunkt, die den Datenverkehr von IoT-Geräten über einen isolierten, vom Unternehmen kontrollierten Netzwerkpfad leitet – getrennt von der öffentlichen Internetinfrastruktur und von anderen Kunden im selben Netzbetreibernetz.
Private APNs sind gängige Praxis bei Implementierungen, bei denen sensible Daten verarbeitet werden: beispielsweise bei medizinischen Geräten, die Patientendaten übertragen, bei Finanzterminals, industriellen Steuerungssystemen und der Infrastruktur von Versorgungsunternehmen. Sie ermöglichen die Integration in lokale oder private Cloud-Umgebungen über „ VPN “ oder dedizierte Leitungen und sind in der Regel erforderlich, um die Compliance-Anforderungen in regulierten Branchen zu erfüllen.
Was ist das IoT- Roaming?
IoT-Roaming bezeichnet die Fähigkeit eines mit dem Mobilfunknetz verbundenen Geräts, eine Verbindung zu einem anderen Netz als dem seines Heimatbetreibers herzustellen, wenn das Heimnetz nicht verfügbar ist oder sich außerhalb der Reichweite befindet.
Standard-Roaming – bei dem sich eine SIM-Karte im Rahmen der Roaming-Vereinbarungen des Heimatbetreibers mit einem besuchten Netz verbindet – reicht für Verbrauchergeräte aus, ist jedoch für IoT-Anwendungen in Unternehmen in großem Maßstab oft unzureichend. Die Vereinbarungen des „ Roaming “ variieren je nach Region, die Datenraten in Roaming-Netzen können gedrosselt oder herabgestuft werden, und dauerhafte Roaming-Einschränkungen, die von einigen Betreibern auferlegt werden, können Geräte beeinträchtigen, die sich nie mit ihrem Heimatnetz verbinden. Eine Architektur für die Konnektivität über mehrere Netze – bei der ein Gerät Zugang zu Verbindungen mit mehreren Netzbetreibern hat und nicht nur auf Roaming-Privilegien beschränkt ist – begegnet diesen Einschränkungen bei Unternehmensanwendungen wirksamer.
Was versteht man unter Multi-Netzwerk-Konnektivität?
Multi-Netzwerk-Konnektivität ist eine Architektur, bei der ein IoT-Gerät oder eine IoT-Implementierung echten Zugang zu mehreren Betreibernetzwerken hat – und nicht nur Roaming-Rechte bei einem einzigen Betreiber –, was eine automatische Ausfallsicherung, eine Optimierung der Netzabdeckung und einen Betreiberwechsel ohne Hardwarewechsel ermöglicht.
Dies ist ein wesentlicher Unterschied zum herkömmlichen Roaming. Bei der Multi-Netzwerk-Konnektivität stellt das Gerät im Falle eines Ausfalls oder einer Versorgungslücke bei einem Netzbetreiber ohne Unterbrechung eine Verbindung zu einem alternativen Netzwerk her. Für Unternehmensimplementierungen in geografisch weit verstreuten oder abgelegenen Umgebungen macht die Multi-Netzwerk-Architektur den Unterschied zwischen einem akzeptablen SLA und einer wirklich ausfallsicheren Implementierung aus.
Für groß angelegte oder weltweit verteilte Bereitstellungen bietet diese Architektur die erforderliche Konsistenz und Ausfallsicherheit, um einen unterbrechungsfreien Betrieb zu gewährleisten.
Gerät und Connectivity Management
Was ist eine CMP (Connectivity Management -Plattform)?
Eine „ Connectivity Management “-Plattform ist ein Softwaresystem, das eine zentralisierte Übersicht und Kontrolle über mobilfunkverbundene IoT-Geräte – einschließlich SIM-Bereitstellung, Nutzungsüberwachung, Netzwerkdiagnose und Abrechnungsmanagement – für den gesamten Gerätebestand bietet.
Bei der Auswahl eines Anbieters für IoT-Konnektivität ist die Bewertung der CMP-Fähigkeiten ebenso wichtig wie die Bewertung der Netzabdeckung. Ein CMP, das die Signalqualität, Nutzungsanomalien und den Verbindungsstatus in Echtzeit anzeigt, kann die durchschnittliche Zeit bis zur Fehlerbehebung erheblich verkürzen. Außerdem bietet es den Betriebsteams die erforderliche Transparenz, um große Flotten zu verwalten, ohne den Support-Aufwand zu erhöhen.Was ist „ Zero-Touch Provisioning “?
„Zero-Touch-Provisioning“ ist ein Verfahren zur Geräteaktivierung, bei dem sich ein Gerät beim ersten Einschalten mit dem vorgesehenen Netzwerk verbindet und automatisch konfiguriert wird, ohne dass manuelle Schritte durch einen Außendiensttechniker erforderlich sind.
Im großen Maßstab ist der Unterschied zwischen manueller Bereitstellung und Zero-Touch-Bereitstellung keine Frage der Bequemlichkeit – es handelt sich vielmehr um eine Variable der Betriebskosten, die sich auf jedes einzelne Gerät in einer Bereitstellung auswirkt. Die Zero-Touch-Bereitstellung erfordert eine Abstimmung zwischen dem Gerätehersteller, der Konnektivitätsplattform und der Bereitstellungsinfrastruktur und sollte bereits in der Pilotphase als Funktion evaluiert werden, nicht erst nach der Auslieferung der Hardware.
Was versteht man unter IoT- Device Lifecycle -Management?
Unter dem Lebenszyklusmanagement von IoT-Geräten versteht man die durchgängigen Betriebsprozesse zur Verwaltung vernetzter Geräte, von der Erstkonfiguration über den aktiven Betrieb, die Wartung bis hin zur endgültigen Außerbetriebnahme – einschließlich Änderungen der Konnektivität, Firmware-Updates und Hardware-Austausch.
Bei Unternehmensimplementierungen mit mehrjährigen Hardware-Lebenszyklen ist das Lebenszyklusmanagement der Bereich, in dem sich die Betriebskosten ansammeln oder kontrolliert werden. Wichtige zu bewertende Funktionen: Fernstilllegung und SIM-Sperrung, um Abrechnungen für inaktive Geräte zu verhindern, OTA-Firmware-Management sowie Hardware-Erneuerungsprogramme aus dem Ökosystem der Hardware-Partner des Konnektivitätsanbieters.
Sicherheit
Was ist ein „ VPN “ im Bereich der IoT-Konnektivität?
Bei der IoT-Konnektivität schafft ein virtuelles privates Netzwerk ( VPN , VPN) einen verschlüsselten Tunnel zwischen den vor Ort eingesetzten Geräten und der Unternehmensnetzwerkinfrastruktur. Dadurch wird sichergestellt, dass die über Mobilfunknetze übertragenen Daten vor dem Abfangen geschützt sind und unbefugte Dritte auf der gemeinsam genutzten Infrastruktur des Netzbetreibers keinen Zugriff darauf haben.
VPN Die Konfiguration im IoT unterscheidet sich von der Nutzung im Verbraucher- oder Unternehmens VPN , da sie auf Geräten mit begrenzten Ressourcen effizient funktionieren und unter wechselnden Mobilfunkbedingungen dauerhafte Verbindungen aufrechterhalten muss. Bei Einsatzszenarien, in denen die Sensibilität der Daten oder gesetzliche Vorschriften eine Verschlüsselung während der Übertragung erfordern, ist „ VPN “ – oft in Kombination mit einem privaten „ APN “ – der Standardansatz.
Was versteht man unter „IoT Security Hardening“?
Unter „IoT-Sicherheitshärtung“ versteht man die Gesamtheit der technischen Maßnahmen, die auf vernetzte Geräte und deren Netzwerkinfrastruktur angewendet werden, um die Angriffsfläche zu verringern und die Auswirkungen eines Sicherheitsvorfalls zu begrenzen – darunter Secure Boot, zertifikatsbasierte Authentifizierung, Netzwerksegmentierung und rollenbasierte Zugriffskontrollen.
Die Sicherheitsoptimierung für das Internet der Dinge (IoT) unterscheidet sich von der IT-Sicherheit dadurch, dass die Geräte oft eine lange Lebensdauer haben, physisch exponiert sind und nach ihrer Inbetriebnahme nur schwer aktualisiert werden können. Die bei der Inbetriebnahme festgelegte Sicherheitsarchitektur – sowohl in der Hardware als auch in der Konnektivitätsinfrastruktur – bestimmt maßgeblich den Sicherheitsstatus der Installation über deren gesamte Betriebsdauer hinweg.
Die Terminologie in die Praxis umsetzen
Ein Glossar ist nur dann sinnvoll, wenn es zu besseren Gesprächen mit Anbietern und fundierteren Beschaffungsentscheidungen führt. Die oben genannten Begriffe tauchen bei jeder seriösen Bewertung von IoT-Konnektivitätslösungen immer wieder auf – in Antworten auf Ausschreibungen, bei Architekturprüfungen und in den Fragen, die Aufschluss darüber geben, ob die Fähigkeiten eines Anbieters mit dessen Marketingversprechen übereinstimmen.
Die Fragen, die kompetente Anbieter von IoT-Konnektivitätslösungen von den übrigen unterscheiden, sind sehr spezifisch: Nicht „Unterstützen Sie eSIM?“, sondern „Welchen Provisioning-Standard unterstützen Sie, und wie sieht der Profilwechsel bei 10.000 Geräten aus?“ Nicht „Bieten Sie weltweite Abdeckung an?“, sondern „Erfolgt diese Abdeckung über eigene Beziehungen zu Netzbetreibern oder über Standard-Roaming-Vereinbarungen, und wie funktioniert sie in den Regionen, in denen wir unsere Lösungen einsetzen?“
Wenn Sie die Fachbegriffe verstehen, verfügen Sie über die notwendigen Mittel, um diese Fragen zu stellen und die Antworten sicher zu bewerten.
KORE unterstützt seit mehr als zwei Jahrzehnten IoT-Implementierungen in Unternehmen in den Bereichen vernetzte Gesundheitsversorgung, Flottenmanagement, Industrie und Versorgungswirtschaft. Mit über 21 Millionen aktiven SIM-Karten, mehr als 40 Partnerschaften mit Netzbetreibern und einer Abdeckung in über 200 Ländern helfen wir Unternehmen dabei, ihre Konnektivität sicher einzurichten, zu verwalten und zu skalieren, ohne an ein einzelnes Netzwerk, eine Region oder einen bestimmten Technologiepfad gebunden zu sein.
Veröffentlicht am 19. Mai 2026.