
Las conversaciones sobre adquisiciones en el ámbito del IoT empresarial avanzan a gran velocidad y la terminología puede cambiar aún más rápido. En una sola sesión informativa de un proveedor, un comprador técnico puede encontrarse con perfiles SIM, APN configuraciones, LPWAN comparativas de radio y eSIM estándares de aprovisionamiento; cada término tiene implicaciones arquitectónicas reales, y los proveedores suelen utilizar un lenguaje ligeramente diferente para describir los mismos conceptos.
Este glosario está dirigido a responsables técnicos de compras que necesitan evaluar con precisión las opciones de conectividad del IoT: jefes de producto, arquitectos empresariales, ingenieros de tecnología operativa (OT) y responsables de compras de TI que ya conocen los conceptos básicos, pero que desean contar con una referencia fiable para los términos que surgen en las conversaciones con los proveedores, las solicitudes de oferta y la planificación de la implantación.
Los términos están agrupados por categorías, de modo que puedas ir directamente a la sección más relevante para tu evaluación actual, en lugar de leer el texto de principio a fin.
Tecnologías de conectividad
¿Qué es « LTE-M» (LTE Cat-M1)?
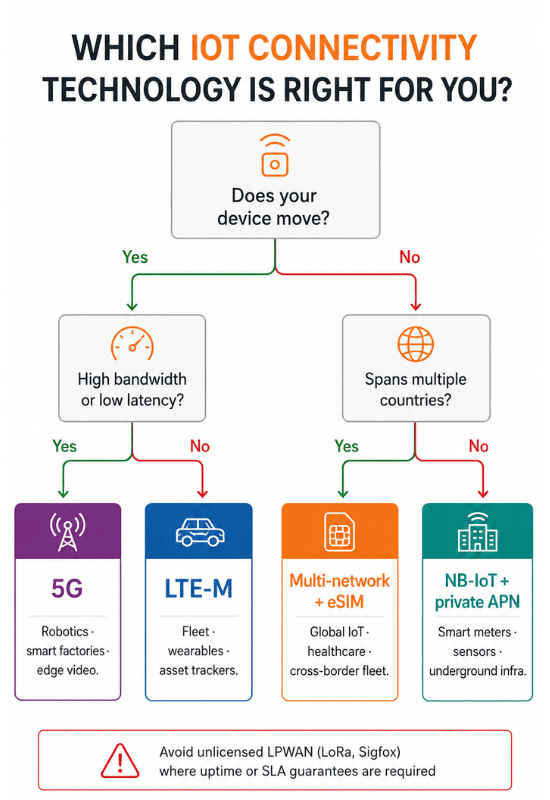
LTE-M es un estándar de red de área amplia de baja potencia (LPWAN) basado en la infraestructura existente de la red de redes de acceso local ( LTE ), diseñado específicamente para dispositivos del Internet de las cosas (IoT) que requieren un caudal de datos moderado, compatibilidad con la movilidad y una larga duración de la batería.
LTE-M opera en un espectro con licencia, lo que garantiza la fiabilidad de las redes gestionadas por operadores, a diferencia de alternativas sin licencia como « LoRa » o Zigbee. Admite voz y permite la movilidad de los dispositivos, lo que lo hace idóneo para aplicaciones como la telemática de flotas, los dispositivos wearables de monitorización de la salud y los localizadores de activos que se desplazan entre zonas de cobertura. Las velocidades de datos habituales oscilan entre 375 Kbps y 1 Mbps.
Aplicable a: Gestión de flotas, dispositivos sanitarios conectados, seguimiento de activos móviles.
¿Qué es el « NB-IoT » (IoT de banda estrecha)?
NB-IoT Es un estándar de la Asociación de Comunicaciones Inalámbricas ( LPWAN ) optimizado para dispositivos fijos de bajo consumo que transmiten pequeñas cantidades de datos de forma esporádica, dando prioridad a la duración de la batería y a la cobertura en interiores profundos o bajo tierra frente al rendimiento o la movilidad. La tecnología « NB-IoT » opera en el espectro con licencia dentro de las bandas existentes de la « LTE ». Sus características de penetración de la señal la hacen eficaz en entornos difíciles: contadores de servicios públicos en sótanos, sensores de infraestructura subterránea e instalaciones en zonas urbanas densas donde la intensidad de la señal es limitada. No admite movilidad ni voz. La duración de la batería puede superar los diez años en dispositivos diseñados adecuadamente.
Aplicable a: Contadores inteligentes, supervisión de servicios públicos, sensores industriales fijos, infraestructura de ciudades inteligentes.
¿Qué es « 5G » para el IoT?
En el contexto del IoT empresarial, el « 5G » hace referencia al uso de redes de « 5G » —en particular, las bandas por debajo de los 6 GHz y, en casos de uso específicos, las ondas milimétricas— para permitir implementaciones de dispositivos con alto rendimiento y baja latencia que superan lo que puede ofrecer el « LTE ».
5G No es un sustituto predeterminado de LTE-M ni de NB-IoT. Para aplicaciones de bajo consumo y baja velocidad de transmisión de datos, LTE-M y NB-IoT siguen siendo más adecuadas y económicas. 5G cobra relevancia en casos de uso del IoT que requieren capacidad de respuesta en tiempo real (control robótico, sistemas autónomos), flujos de datos de gran ancho de banda (sistemas de visión industrial, vehículos conectados) o entornos con una alta densidad de dispositivos en los que la eficiencia del espectro es fundamental. Cada tecnología tiene una finalidad diferente, y la elección de la más adecuada depende de los requisitos operativos del despliegue.
Aplicable a: Fabricación inteligente, vehículos autónomos, automatización industrial, implementaciones de alta densidad.
¿Qué es un « LPWAN »?
Una red de área amplia de baja potencia (LPWAN) es un tipo de tecnología de red inalámbrica optimizada para la comunicación de largo alcance y bajo ancho de banda entre dispositivos del Internet de las cosas (IoT) que funcionan con batería durante largos periodos de tiempo.
LTE-M y NB-IoT son las principales opciones de LPWAN en espectro con licencia para implementaciones empresariales. Las alternativas sin licencia — LoRaWAN, Sigfox— ofrecen un menor coste por dispositivo, pero sacrifican la fiabilidad, la seguridad y las garantías de SLA de las redes gestionadas por operadores. Para las implementaciones de IoT empresariales en las que el tiempo de actividad y la integridad de los datos son fundamentales, las opciones de LPWAN en espectro con licencia suelen ser la opción preferida.
Identidad de la tarjeta SIM y del dispositivo
¿Qué es un « eSIM » en el ámbito del IoT?
Una « eSIM » (SIM integrada) es un chip SIM programable que se suelda directamente en un dispositivo durante su fabricación y cuyo perfil de operador se puede actualizar de forma remota, sin necesidad de cambiar físicamente la tarjeta SIM.
En las implementaciones de IoT, « eSIM » elimina uno de los retos más costosos desde el punto de vista operativo a gran escala: la necesidad de gestionar físicamente las tarjetas SIM en miles de dispositivos. Con « eSIM », los perfiles de los operadores pueden configurarse, cambiarse o actualizarse de forma remota, lo que reduce los costes de implementación, permite a los operadores actuar con flexibilidad a lo largo del ciclo de vida del dispositivo y facilita las implementaciones globales en las que un único hardware SKU debe funcionar en entornos de múltiples operadores.
Indicado para: Cualquier implementación en la que la flexibilidad de los operadores, la escala global o la gestión remota de tarjetas SIM sean una prioridad.
¿Qué es una iSIM?
Una iSIM (SIM integrada) lleva aún más lejos el concepto de « eSIM » al integrar la funcionalidad de la SIM directamente en el procesador principal del dispositivo o en el sistema en chip, en lugar de como un componente independiente.
iSIM reduce el tamaño del dispositivo, el consumo energético y el número de componentes en comparación con eSIM. Resulta especialmente relevante para dispositivos de IoT con limitaciones —sensores de tamaño reducido, dispositivos wearables y equipos industriales miniaturizados— en los que el espacio físico y el presupuesto energético son factores limitantes. El comportamiento funcional, desde el punto de vista de la gestión de la conectividad, es similar al de eSIM.
¿Qué es un perfil SIM?
Un perfil SIM es el conjunto de credenciales específicas del operador y de parámetros de acceso a la red almacenados en una tarjeta SIM o en un dispositivo de gestión de tarjetas SIM ( eSIM ), que permite a un dispositivo autenticarse y acceder a la red de un operador concreto.
En las implementaciones compatibles con « eSIM », los perfiles SIM se pueden descargar, activar, desactivar y eliminar de forma remota. Esto es lo que permite el cambio de operador de forma inalámbrica: el dispositivo no cambia, sino que cambia su perfil de red activo. Es fundamental comprender la gestión de perfiles SIM a la hora de evaluar las plataformas de « eSIM », ya que la arquitectura para el aprovisionamiento de perfiles varía significativamente entre los distintos proveedores y estándares.
¿Qué es « SGP.32 »?
SGP.32 Es el estándar « GSMA » para la gestión de la « eSIM » en dispositivos IoT, que define cómo se configuran y gestionan de forma remota los perfiles SIM en las tarjetas SIM integradas de las aplicaciones máquina a máquina y de IoT.
SGP.32 (y su versión anterior, SGP.02) regula la arquitectura y el protocolo para el aprovisionamiento remoto de tarjetas SIM en el ámbito del IoT eSIM . A la hora de evaluar solucioneseSIM , comprobar el cumplimiento de SGP.32 garantiza la interoperabilidad con el ecosistema más amplio de eSIM y evita la dependencia de la infraestructura de aprovisionamiento de un único proveedor.
Saber qué estándar admite un proveedor y cuál es el grado de madurez de su implementación resulta fundamental a la hora de planificar implementaciones a largo plazo.
¿Qué es una tarjeta SIM «Multi-IMSI »?
Una tarjeta SIM multiIMSI a almacena varias Identidades Internacionales de Suscriptor Móvil (IMSI) en una sola tarjeta SIM, lo que permite que un dispositivo presente diferentes identidades de red en función de la red del operador a la que acceda, sin necesidad de actualizaciones de perfil eSIM es ni inalámbricas.
Las tarjetas SIM multiIMSI es suelen utilizarse como una alternativa práctica a las tarjetas SIM integradas ( eSIM ) en equipos antiguos que no admiten la arquitectura de SIM integrada. Ofrecen cierta flexibilidad en cuanto a operadores, pero, en general, son menos flexibles que las tarjetas SIM integradas ( eSIM ) a la hora de gestionar la conectividad de una gran flota de dispositivos a lo largo del tiempo.
Arquitectura de red
¿Qué es un « APN » (nombre de punto de acceso)?
Una configuración de puerta de enlace ( APN ) es la configuración que indica a un dispositivo móvil qué ruta de red debe utilizar al conectarse a servicios de datos externos, determinando cómo se enruta el tráfico, qué direccionamiento IP se aplica y qué políticas de seguridad rigen la conexión.
En el IoT empresarial, la configuración de APN es una decisión arquitectónica importante, no un simple detalle de configuración. Una red privada APN desvía el tráfico de los dispositivos a través de una ruta de red aislada que evita la Internet pública, lo que proporciona tanto seguridad como control sobre el enrutamiento de los datos. Una red compartida APN desvía el tráfico a través de la infraestructura pública de un operador: supone un menor coste, pero carece del aislamiento que requieren los sectores regulados o las aplicaciones OT sensibles.
¿Qué es un « APN » privado?
Un « APN » privado es una configuración de nombre de punto de acceso dedicado que redirige el tráfico de los dispositivos IoT a través de una ruta de red aislada y controlada por la empresa, separada de la infraestructura pública de Internet y de otros clientes de la misma red del operador.
Las APN privadas son una práctica habitual en las implementaciones que gestionan datos confidenciales: dispositivos sanitarios que transmiten datos de pacientes, terminales financieros, sistemas de control industrial e infraestructuras de servicios públicos. Permiten la integración con entornos locales o de nube privada a través de VPN o circuitos dedicados, y suelen ser necesarias para cumplir con las obligaciones de cumplimiento normativo en sectores regulados.
¿Qué es el IoT Roaming?
La itinerancia en el IoT es la capacidad que tiene un dispositivo conectado a una red móvil de conectarse a una red distinta a la de su operador habitual cuando la red habitual no está disponible o se encuentra fuera de cobertura.
La itinerancia estándar —en la que una tarjeta SIM se conecta a una red de destino en virtud de los acuerdos de itinerancia del operador de origen— es suficiente para los dispositivos de consumo, pero a menudo resulta insuficiente para el IoT empresarial a gran escala. Los acuerdos de « Roaming » varían según la región; las velocidades de datos en las redes de itinerancia pueden verse limitadas o perder prioridad, y las restricciones de itinerancia permanentes impuestas por algunos operadores pueden afectar a los dispositivos que nunca se conectan a su red de origen. La arquitectura de conectividad multired —en la que un dispositivo tiene acceso a múltiples relaciones con operadores, no solo a privilegios de itinerancia— resuelve estas limitaciones de forma más eficaz para las implementaciones empresariales.
¿Qué es la conectividad multinet?
La conectividad multired es una arquitectura en la que un dispositivo o una implementación de IoT dispone de acceso real a varias redes de operadores —no solo derechos de itinerancia en un único operador—, lo que permite la conmutación automática en caso de fallo, la optimización de la cobertura y el cambio de operador sin necesidad de cambiar el hardware.
Se trata de una diferencia significativa con respecto al roaming estándar. Con la conectividad multired, si un operador sufre una interrupción del servicio o un vacío de cobertura, el dispositivo se conecta a una red alternativa sin interrupción alguna. Para las implementaciones empresariales en entornos geográficamente dispersos o remotos, la arquitectura multired marca la diferencia entre un SLA aceptable y una implementación verdaderamente resiliente.
En el caso de implementaciones a gran escala o distribuidas a nivel mundial, esta arquitectura ofrece la coherencia y la resiliencia necesarias para funcionar sin interrupciones.
Dispositivo y Connectivity Management
¿Qué es una CMP (Connectivity Management )?
Una plataforma de « Connectivity Management » es un sistema de software que ofrece visibilidad y control centralizados sobre los dispositivos IoT conectados a redes móviles —incluidos el aprovisionamiento de tarjetas SIM, la supervisión del uso, el diagnóstico de la red y la gestión de la facturación— en toda una flota de dispositivos.
A la hora de seleccionar un proveedor de conectividad para el IoT, evaluar las capacidades de una CMP es tan importante como evaluar la cobertura de la red. Una CMP que muestre en tiempo real la calidad de la señal, las anomalías de uso y el estado de la conectividad puede reducir significativamente el tiempo medio de resolución. Además, proporciona a los equipos de operaciones la visibilidad necesaria para gestionar grandes flotas sin aumentar los costes de soporte.¿Qué es « Zero-Touch Provisioning »?
El aprovisionamiento sin intervención es un método de activación de dispositivos en el que un dispositivo se conecta a la red a la que está destinado y recibe su configuración automáticamente al encenderse por primera vez, sin que sea necesaria la intervención manual de un técnico de campo.
A gran escala, la diferencia entre el aprovisionamiento manual y el aprovisionamiento sin intervención no es una cuestión de comodidad, sino una variable de coste operativo que se acumula en cada dispositivo de una implementación. El aprovisionamiento sin intervención requiere una coordinación entre el fabricante del dispositivo, la plataforma de conectividad y la infraestructura de implementación, y debe evaluarse como una funcionalidad durante la fase piloto, en lugar de después de que se haya enviado el hardware.
¿Qué es la gestión de « Device Lifecycle » en el IoT?
La gestión del ciclo de vida de los dispositivos del IoT se refiere a los procesos operativos de principio a fin para gestionar los dispositivos conectados, desde el aprovisionamiento inicial hasta el despliegue activo, el mantenimiento y el eventual retiro del servicio, incluyendo los cambios de conectividad, las actualizaciones de firmware y la sustitución de hardware.
En las implementaciones empresariales con ciclos de vida del hardware de varios años, la gestión del ciclo de vida es el ámbito en el que se acumulan o se controlan los costes operativos. Funciones clave que hay que evaluar: desactivación remota y suspensión de la tarjeta SIM para evitar la facturación de dispositivos inactivos, gestión de firmware OTA y programas de renovación de hardware del ecosistema de socios de hardware del proveedor de conectividad.
Seguridad
¿Qué es un « VPN » en el ámbito de la conectividad del IoT?
En la conectividad del IoT, una red privada virtual ( VPN , VPN) crea un túnel cifrado entre los dispositivos desplegados sobre el terreno y la infraestructura de red de la empresa, lo que garantiza que los datos transmitidos a través de redes móviles estén protegidos contra la interceptación y que ninguna persona no autorizada pueda acceder a ellos en la infraestructura compartida del operador.
VPN La configuración en el IoT se diferencia del uso del VPN para consumidores o empresas en que debe funcionar de manera eficiente en dispositivos con recursos limitados y mantener conexiones persistentes en condiciones de red móvil variables. Para las implementaciones en las que la sensibilidad de los datos o el cumplimiento normativo exigen el cifrado en tránsito, VPN —a menudo en combinación con un APN privado— es el enfoque estándar.
¿Qué es el refuerzo de la seguridad del IoT?
El refuerzo de la seguridad del IoT se refiere al conjunto de medidas técnicas que se aplican a los dispositivos conectados y a su infraestructura de red para reducir la superficie de ataque y limitar el impacto de una intrusión, incluyendo el arranque seguro, la autenticación basada en certificados, la segmentación de la red y los controles de acceso basados en roles.
El refuerzo de la seguridad en el IoT se diferencia de la seguridad informática en que los dispositivos suelen tener una vida útil prolongada, están expuestos físicamente y son difíciles de actualizar una vez instalados. La arquitectura de seguridad establecida en el momento de la instalación, tanto en el hardware como en la infraestructura de conectividad, determina en gran medida el nivel de seguridad de la instalación a lo largo de toda su vida útil.
Poner en práctica la terminología
Un glosario solo resulta útil si contribuye a mejorar las conversaciones con los proveedores y a tomar decisiones de adquisición más acertadas. Los términos mencionados anteriormente aparecen recurrentemente en toda evaluación seria de la conectividad del IoT: en las respuestas a las solicitudes de oferta, en las revisiones de arquitectura y en las preguntas que revelan si las capacidades de un proveedor se ajustan a lo que promete en su campaña de marketing.
Las preguntas que distinguen a los proveedores de conectividad IoT competentes del resto son muy específicas: no «¿admiten el protocolo eSIM?», sino «¿qué estándar de aprovisionamiento admiten y cómo se gestiona el cambio de perfil con 10 000 dispositivos?». No «¿ofrecen cobertura global?», sino «¿esa cobertura se basa en relaciones directas con operadores o en acuerdos de itinerancia estándar, y cómo funciona en las regiones en las que estamos realizando el despliegue?».
Comprender la terminología te proporciona las herramientas necesarias para plantear esas preguntas y evaluar las respuestas con seguridad.
KORE lleva más de dos décadas prestando apoyo a la implantación del IoT empresarial en entornos de salud conectada, flotas, industria y servicios públicos. Con más de 21 millones de tarjetas SIM activas, más de 40 operadores asociados y cobertura en más de 200 países, ayudamos a las organizaciones a implantar, gestionar y ampliar la conectividad con confianza, sin quedar limitadas a una única red, región o tecnología.
Publicado el 19 de mayo de 2026.